

Above IT Oy jatkaa Microsoft 365 opetusvideoiden julkaisemista. Tämän kertaisessa Microsoft 365 opetusvideossaan Above IT ’consigliere’ Lauri Haveri käy läpi FIDO2 pääsyavaimien rekisteröintiä ja käyttöä Microsoft 365 tunnistautumisessa. Vastaavia opetusvideoita tulemme tulevaisuudessakin julkaisemaan säännöllisesti – sinunkin tietohallintosi iloksi!
Mikä ihmeen pääsyavain?
Pääsyavain (engl. passkey) on laitteeseen tai ohjelmistoon tallennettu tunniste, jolla kirjaudut esimerkiksi Microsoft 365 -tilillesi ilman salasanaa. Microsoftin suomenkielisessä käyttöliittymässä sitä kutsutaan nimellä Pääsyavain (FIDO2). Kirjautuakseen käyttäjä avaa lukituksen samoin kuin puhelimen, esimerkiksi PIN-koodilla. Pääsyavainten toiminta perustuu avoimeen FIDO2-standardiin.
Miten eri pääsyavaimet eroavat toisistaan?
Digitaalisen pääsyavaimen voi asettaa esimerkiksi Microsoftin Authenticatoriin, Googlen Password Manageriin tai Applen iCloud-avainnippuun.
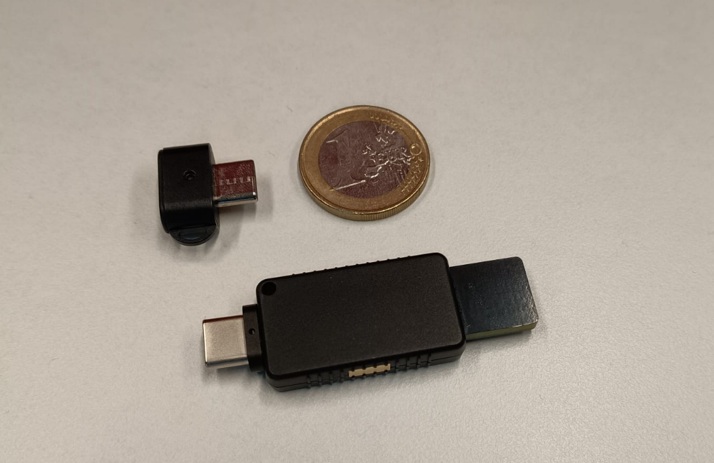
Toinen yleinen vaihtoehto on fyysinen suojausavain tai tuttavallisemmin turva-avain. Fyysisiä turva-avaimia valmistavat esimerkiksi Yubico ja Token2. Esimerkiksi tämän vLog artikkelin kuvassa on kaksi Token2:n turva-avainta ja kokovertailuna euron kolikko. Turva-avaimella hoidat käytännössä molemmat tunnistautumisen vaiheet: jotain, mitä sinulla on (laite), ja jotain, mitä olet tai tiedät (sormenjälki tai PIN). Erillistä salasanaa ei tarvitse muistaa eikä vaihtaa ajoittain.
Järjestelmänvalvoja voi Microsoftin Entra-portaalissa halutessaan määrittää millaisia pääsyavaimia autentikointiin sallitaan. Vaihtoehtoisesti voidaan sallia kaiken tyyppiset pääsyavaimet. Ehdollisen pääsynhallinnan Authentication Strengths -vaatimuksella voidaan myös määrittää kalastelua kestävä kirjautuminen tietylle käyttäjäryhmälle. Tämä kuitenkin vaatii Entra ID P1 -lisenssin, joka sisältyy esimerkiksi Microsoft 365 Business Premiumiin.
Miksi kannattaa ottaa käyttöön fyysinen turva-avain?
Fyysistä turva-avainta on käytännössä mahdoton kalastella (engl. phishing). Toisin kuin salasanan tai tekstiviestikoodin, käyttäjä ei voi vahingossa luovuttaa sitä huijaussivulle.
Kirjautuminen on nopeampaa kuin salasanan syöttäminen, MS Authenticatoriin syötettävä numero tai kertakäyttökoodi. Fyysinen turva-avain ei vaadi erillisen työpuhelimen hankkimista käyttäjille.
Tyypillisiä käyttöskenaarioita fyysisille turva-avaimille ovat muun muassa erilliset break-glass tilit, eli ”riko-lasi” tyyppiset kaikki järjestelmänvalvoja oikeudet sisältävät tilit, joiden pääsyavainta säilytetään kassakaapissa, siltä varalta kun mikään muu tili ei enää syystä tai toisesta todennuksineen toimi.
On myös hyvin käytännöllistä ottaa fyysinen pääsyavain käyttöön tietohallinnon asiantuntijoille, joilla voi olla käytössään useita kymmeniä erilaisia järjestelmänvalvojatilejä. Tällöin tunnistautumiseen voidaan hyödyntää yhtä ja samaa fyysistä pääsyavainta PIN-koodeineen, jolloin salasanoja ei tarvitse enää muistaa ylläpitää.
Katso videolta miten homma toimii käytännössä?
Pääsyavaimet käyttöön, step-by-step ohje
- Järjestelmänvalvoja ottaa Microsoft Entra -hallintakeskuksen todennusmenetelmäkäytännöissä käyttöön menetelmän Pääsyavain (FIDO2) ja valitsee, mitkä käyttäjät tai ryhmät voivat käyttää sitä.
- Käyttäjä rekisteröi pääsyavaimen osoitteessa mysignins.microsoft.com kohdassa Suojaustiedot valitsemalla Lisää kirjautumistapa ja Pääsyavain. Fyysinen avain liitetään USB:llä tai NFC:llä, digitaalinen avain luodaan esimerkiksi Authenticator-sovellukseen.
- Lopuksi ehdollisella pääsynhallinnalla voidaan vaatia kalastelua kestävä kirjautuminen esimerkiksi ylläpitäjille.
Haluaako tietohallintosi ottaa pääsyavaimet käyttöön organisaatiosi laajuisesti? Ota yhteyttä, niin autamme tietohallintoasi suunnittelussa ja käyttöönotossa.


