

Above IT Oy continúa publicando vídeos tutoriales de Microsoft 365. En este vídeo tutorial de Microsoft 365, el ‘consigliere’ de Above IT, Lauri Haveri, repasa el registro y el uso de las llaves de acceso FIDO2 en la autenticación de Microsoft 365. Seguiremos publicando vídeos tutoriales similares de forma periódica en el futuro, ¡para el deleite de su departamento de TI también!
¿Qué es exactamente una llave de acceso?
Una llave de acceso (passkey, en inglés) es un identificador almacenado en un dispositivo o software con el que inicias sesión, por ejemplo, en tu cuenta de Microsoft 365 sin necesidad de contraseña. En la interfaz en español de Microsoft se la denomina Llave de acceso (FIDO2). Para iniciar sesión, el usuario desbloquea el dispositivo del mismo modo que un teléfono, por ejemplo con un código PIN. El funcionamiento de las llaves de acceso se basa en el estándar abierto FIDO2.
¿En qué se diferencian las distintas llaves de acceso?
La llave de acceso digital se puede configurar, por ejemplo, en Microsoft Authenticator, en Google Password Manager o en el llavero de iCloud de Apple.
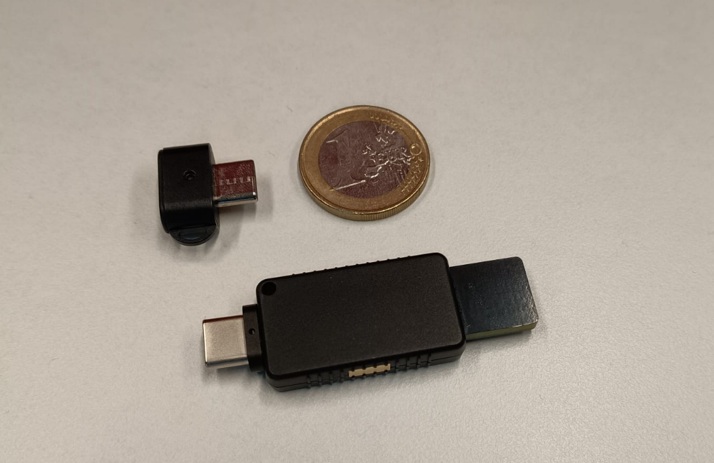
Otra opción habitual es la llave de seguridad física, o más coloquialmente, llave física. Fabricantes como Yubico y Token2 producen llaves de seguridad físicas. Por ejemplo, en la imagen de este artículo del vLog aparecen dos llaves de seguridad de Token2 junto a una moneda de un euro como referencia de tamaño. Con la llave de seguridad gestionas, en la práctica, ambas fases de la autenticación: algo que tienes (el dispositivo) y algo que eres o sabes (la huella dactilar o el PIN). No es necesario recordar ni cambiar periódicamente una contraseña aparte.
El administrador del sistema puede, si lo desea, definir en el portal Entra de Microsoft qué tipos de llaves de acceso se permiten para la autenticación. Alternativamente, se pueden permitir todos los tipos de llaves de acceso. Mediante el requisito Authentication Strengths del control de acceso condicional, también se puede exigir un inicio de sesión resistente al phishing para un grupo de usuarios determinado. Esto requiere, no obstante, una licencia Entra ID P1, que está incluida, por ejemplo, en Microsoft 365 Business Premium.
¿Por qué conviene activar una llave de seguridad física?
Una llave de seguridad física es, en la práctica, imposible de suplantar mediante phishing. A diferencia de una contraseña o de un código SMS, el usuario no puede entregarla por accidente a un sitio fraudulento.
El inicio de sesión es más rápido que introducir una contraseña, el número que se introduce en MS Authenticator o un código de un solo uso. La llave de seguridad física no requiere adquirir un teléfono de trabajo independiente para los usuarios.
Los escenarios de uso típicos para las llaves de seguridad físicas incluyen, entre otros, las cuentas «break-glass» (romper el cristal), es decir, cuentas con todos los permisos de administrador del sistema, cuya llave de acceso se guarda en una caja fuerte, para el caso de que ninguna otra cuenta funcione ya, por el motivo que sea, con su autenticación correspondiente.
También resulta muy práctico activar la llave de acceso física para los especialistas del departamento de TI, que pueden tener decenas de cuentas de administrador del sistema diferentes. En ese caso, se puede utilizar la misma llave de acceso física con su código PIN para la autenticación, de modo que ya no sea necesario recordar ni mantener contraseñas.
Mira en el vídeo cómo funciona esto en la práctica
Activación de las llaves de acceso, guía paso a paso
- El administrador del sistema activa el método Llave de acceso (FIDO2) en las políticas de métodos de autenticación del centro de administración de Microsoft Entra y selecciona qué usuarios o grupos pueden utilizarlo.
- El usuario registra la llave de acceso en mysignins.microsoft.com, en el apartado Información de seguridad, seleccionando Agregar método de inicio de sesión y Llave de acceso. La llave física se conecta mediante USB o NFC, y la llave digital se crea, por ejemplo, en la aplicación Authenticator.
- Por último, mediante el control de acceso condicional se puede exigir un inicio de sesión resistente al phishing, por ejemplo, para los administradores.
¿Quiere su departamento de TI activar las llaves de acceso en toda su organización? Póngase en contacto con nosotros y ayudaremos a su departamento de TI con la planificación y la implementación.


